Black October 2026: Celah PHP2Shell Mengintai Aset Kripto Anda!
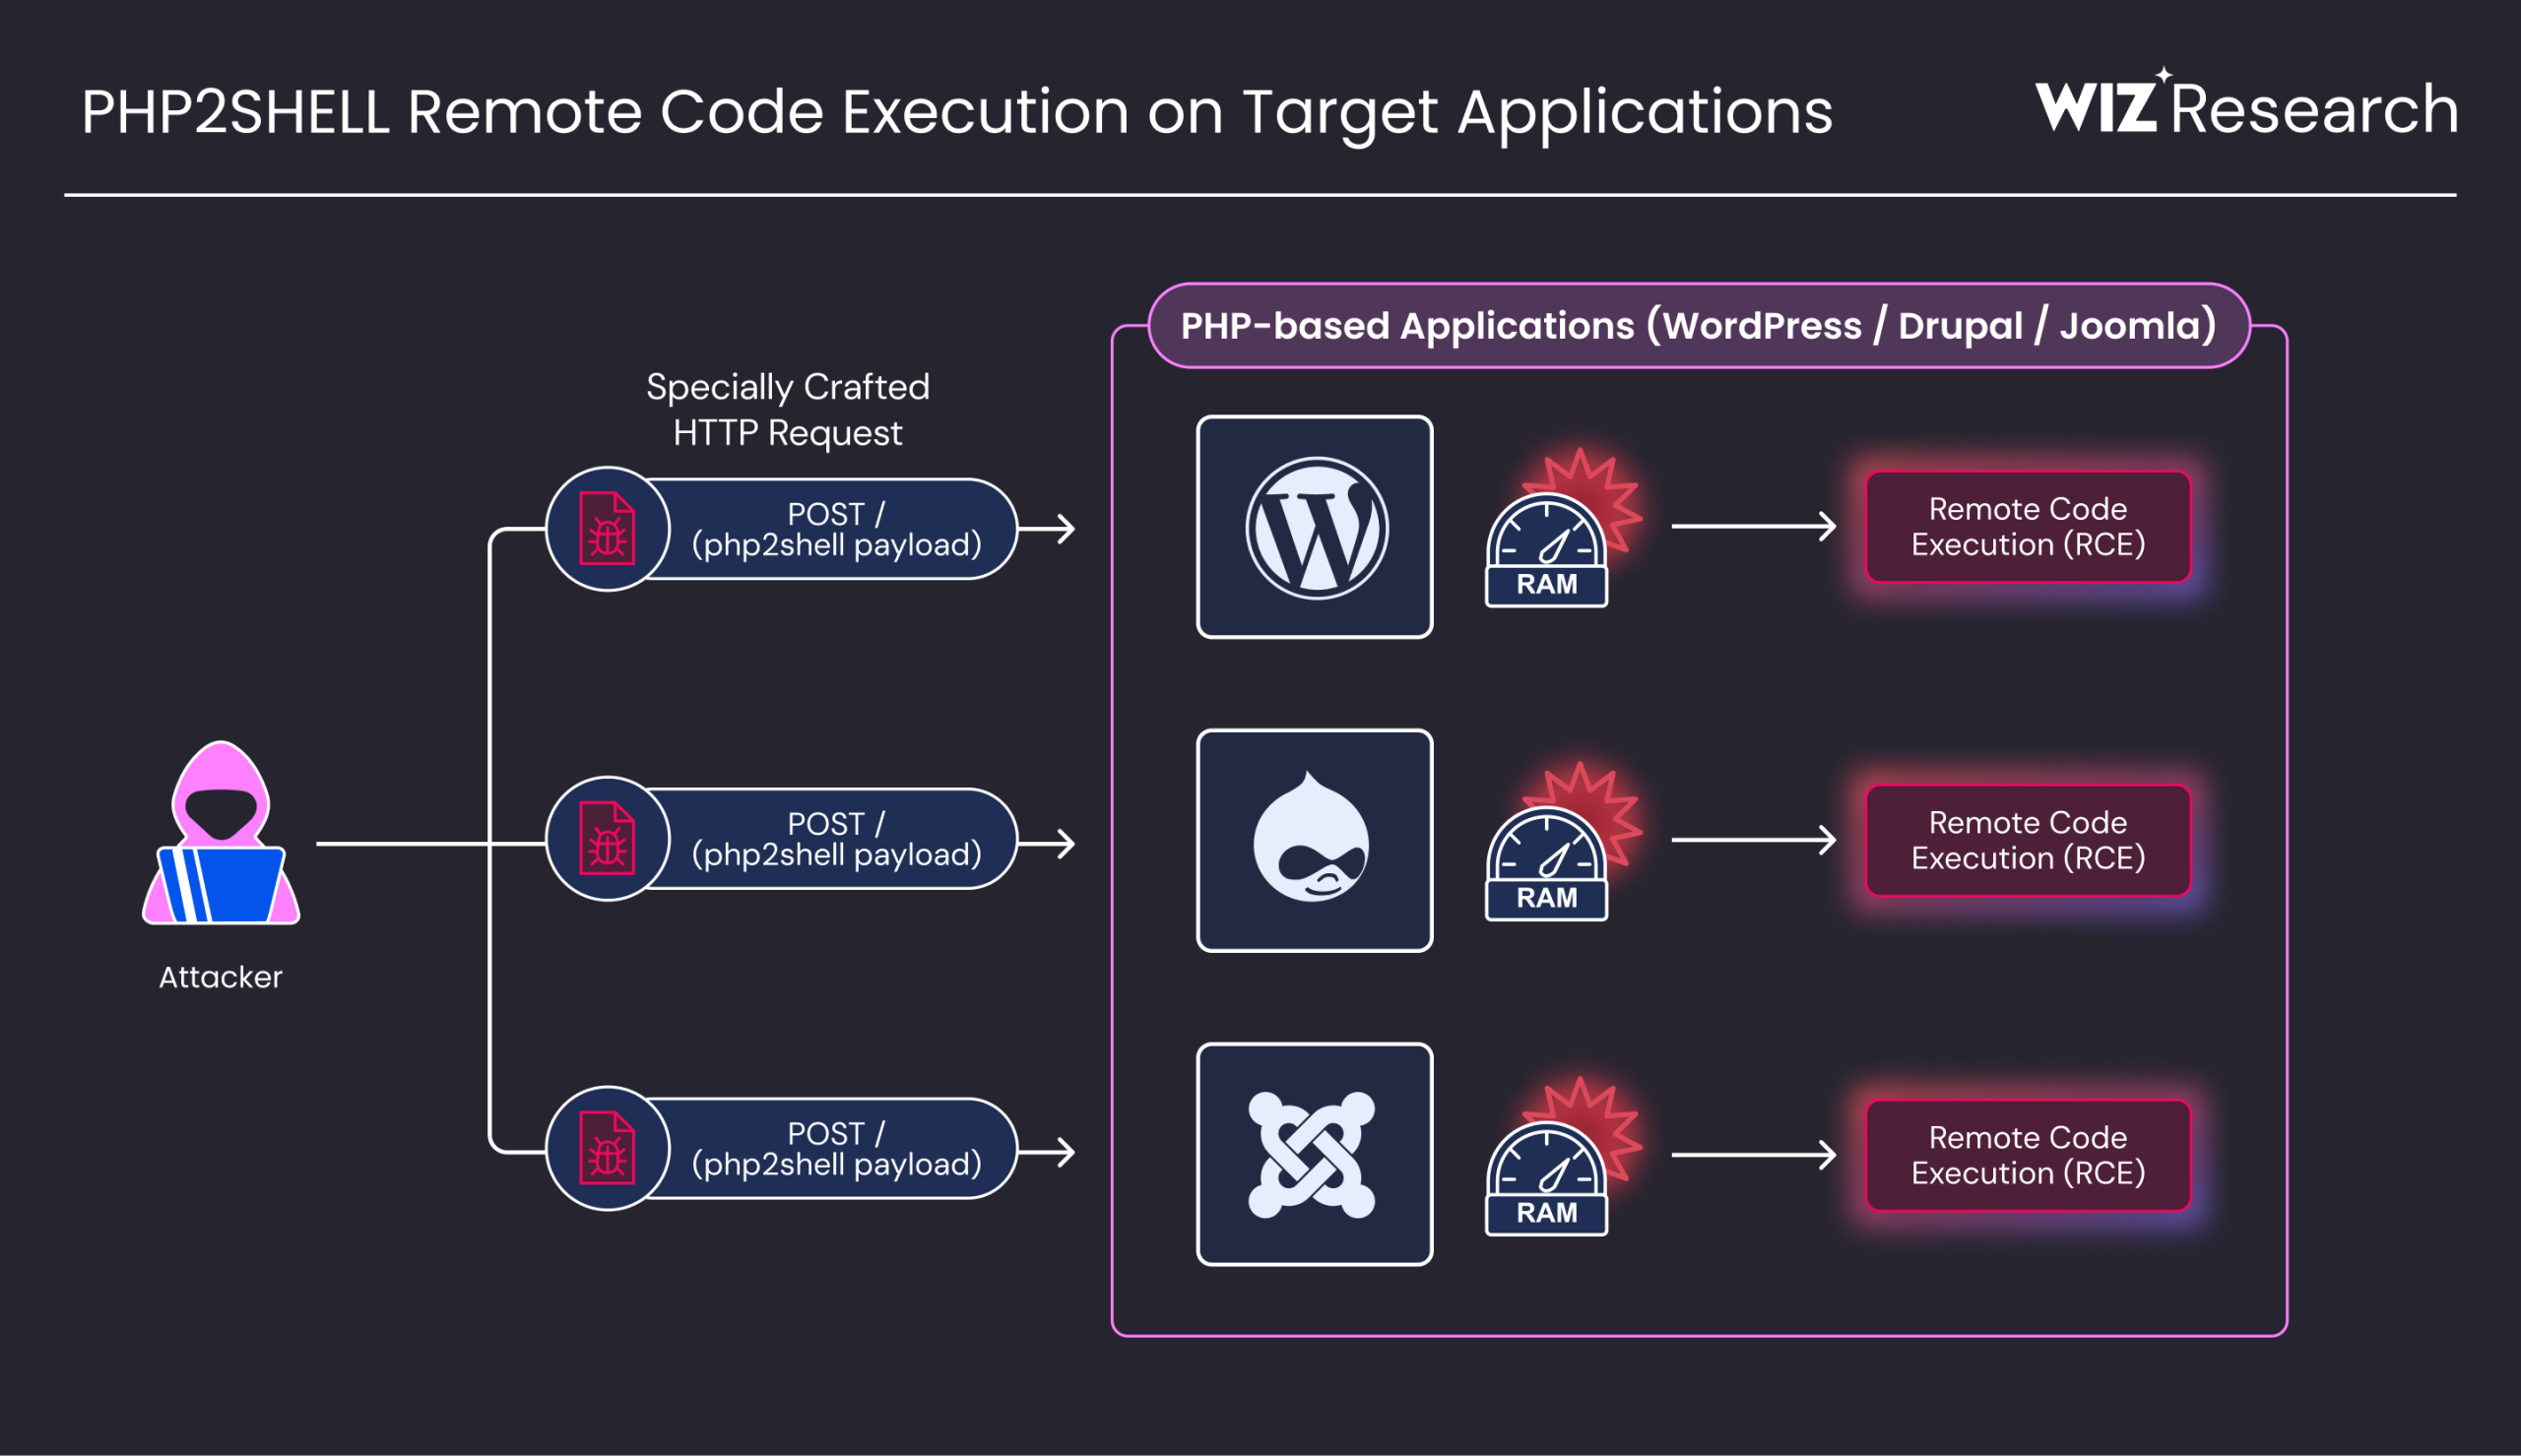
Poros Informasi – Dunia keamanan siber global tengah diguncang oleh fenomena yang dikenal sebagai "Black October 2026". Bukan sekadar isu musiman, rangkaian insiden ini membawa ancaman nyata melalui celah keamanan kritis bernama PHP2Shell. Dengan skor kerentanan mencapai 9,2/10, celah ini memungkinkan peretas melakukan eksploitasi server tanpa perlu melewati proses login sama sekali.
Kekhawatiran utama kini tertuju pada ekosistem aset digital. Data dari SlowMist menunjukkan bahwa sekitar 53,3% dari 1.488 domain kripto yang teridentifikasi menggunakan bahasa pemrograman PHP. Hal ini menempatkan infrastruktur Centralized Exchange (CEX), payment gateway, hingga layanan dompet digital dalam radar ancaman yang sangat serius.
Mengapa Disebut Black October 2026?
Istilah Black October 2026 merujuk pada akumulasi berbagai serangan siber masif yang terjadi sepanjang bulan Oktober 2026. Fenomena ini bukan hanya soal satu celah, melainkan badai serangan yang mencakup berbagai lini.
Kronologi Badai Siber Global
Selain PHP2Shell, terdapat beberapa insiden besar yang memperkeruh suasana, di antaranya:
- Celah GitLab: Kerentanan dengan skor sempurna 10/10 yang telah mengintai sejak lama.
- Kelemahan eMudhra: Penemuan delapan sertifikat dengan kunci enkripsi yang sangat lemah.
- Serangan Berbasis AI: Serangan kecerdasan buatan yang menyasar lebih dari 100 perusahaan besar.
- Ransomware SafePay: Ancaman yang telah menjangkau lebih dari 600 korban sejak tahun 2024.
Lonjakan serangan terlihat sangat nyata setelah pembaruan darurat dirilis pada 21 Oktober. Imperva mencatat adanya lebih dari 482.000 permintaan serangan yang menargetkan hampir 22.000 situs di 103 negara hanya dalam waktu 24 jam.
Membedah PHP2Shell: Senjata Baru Peretas Server
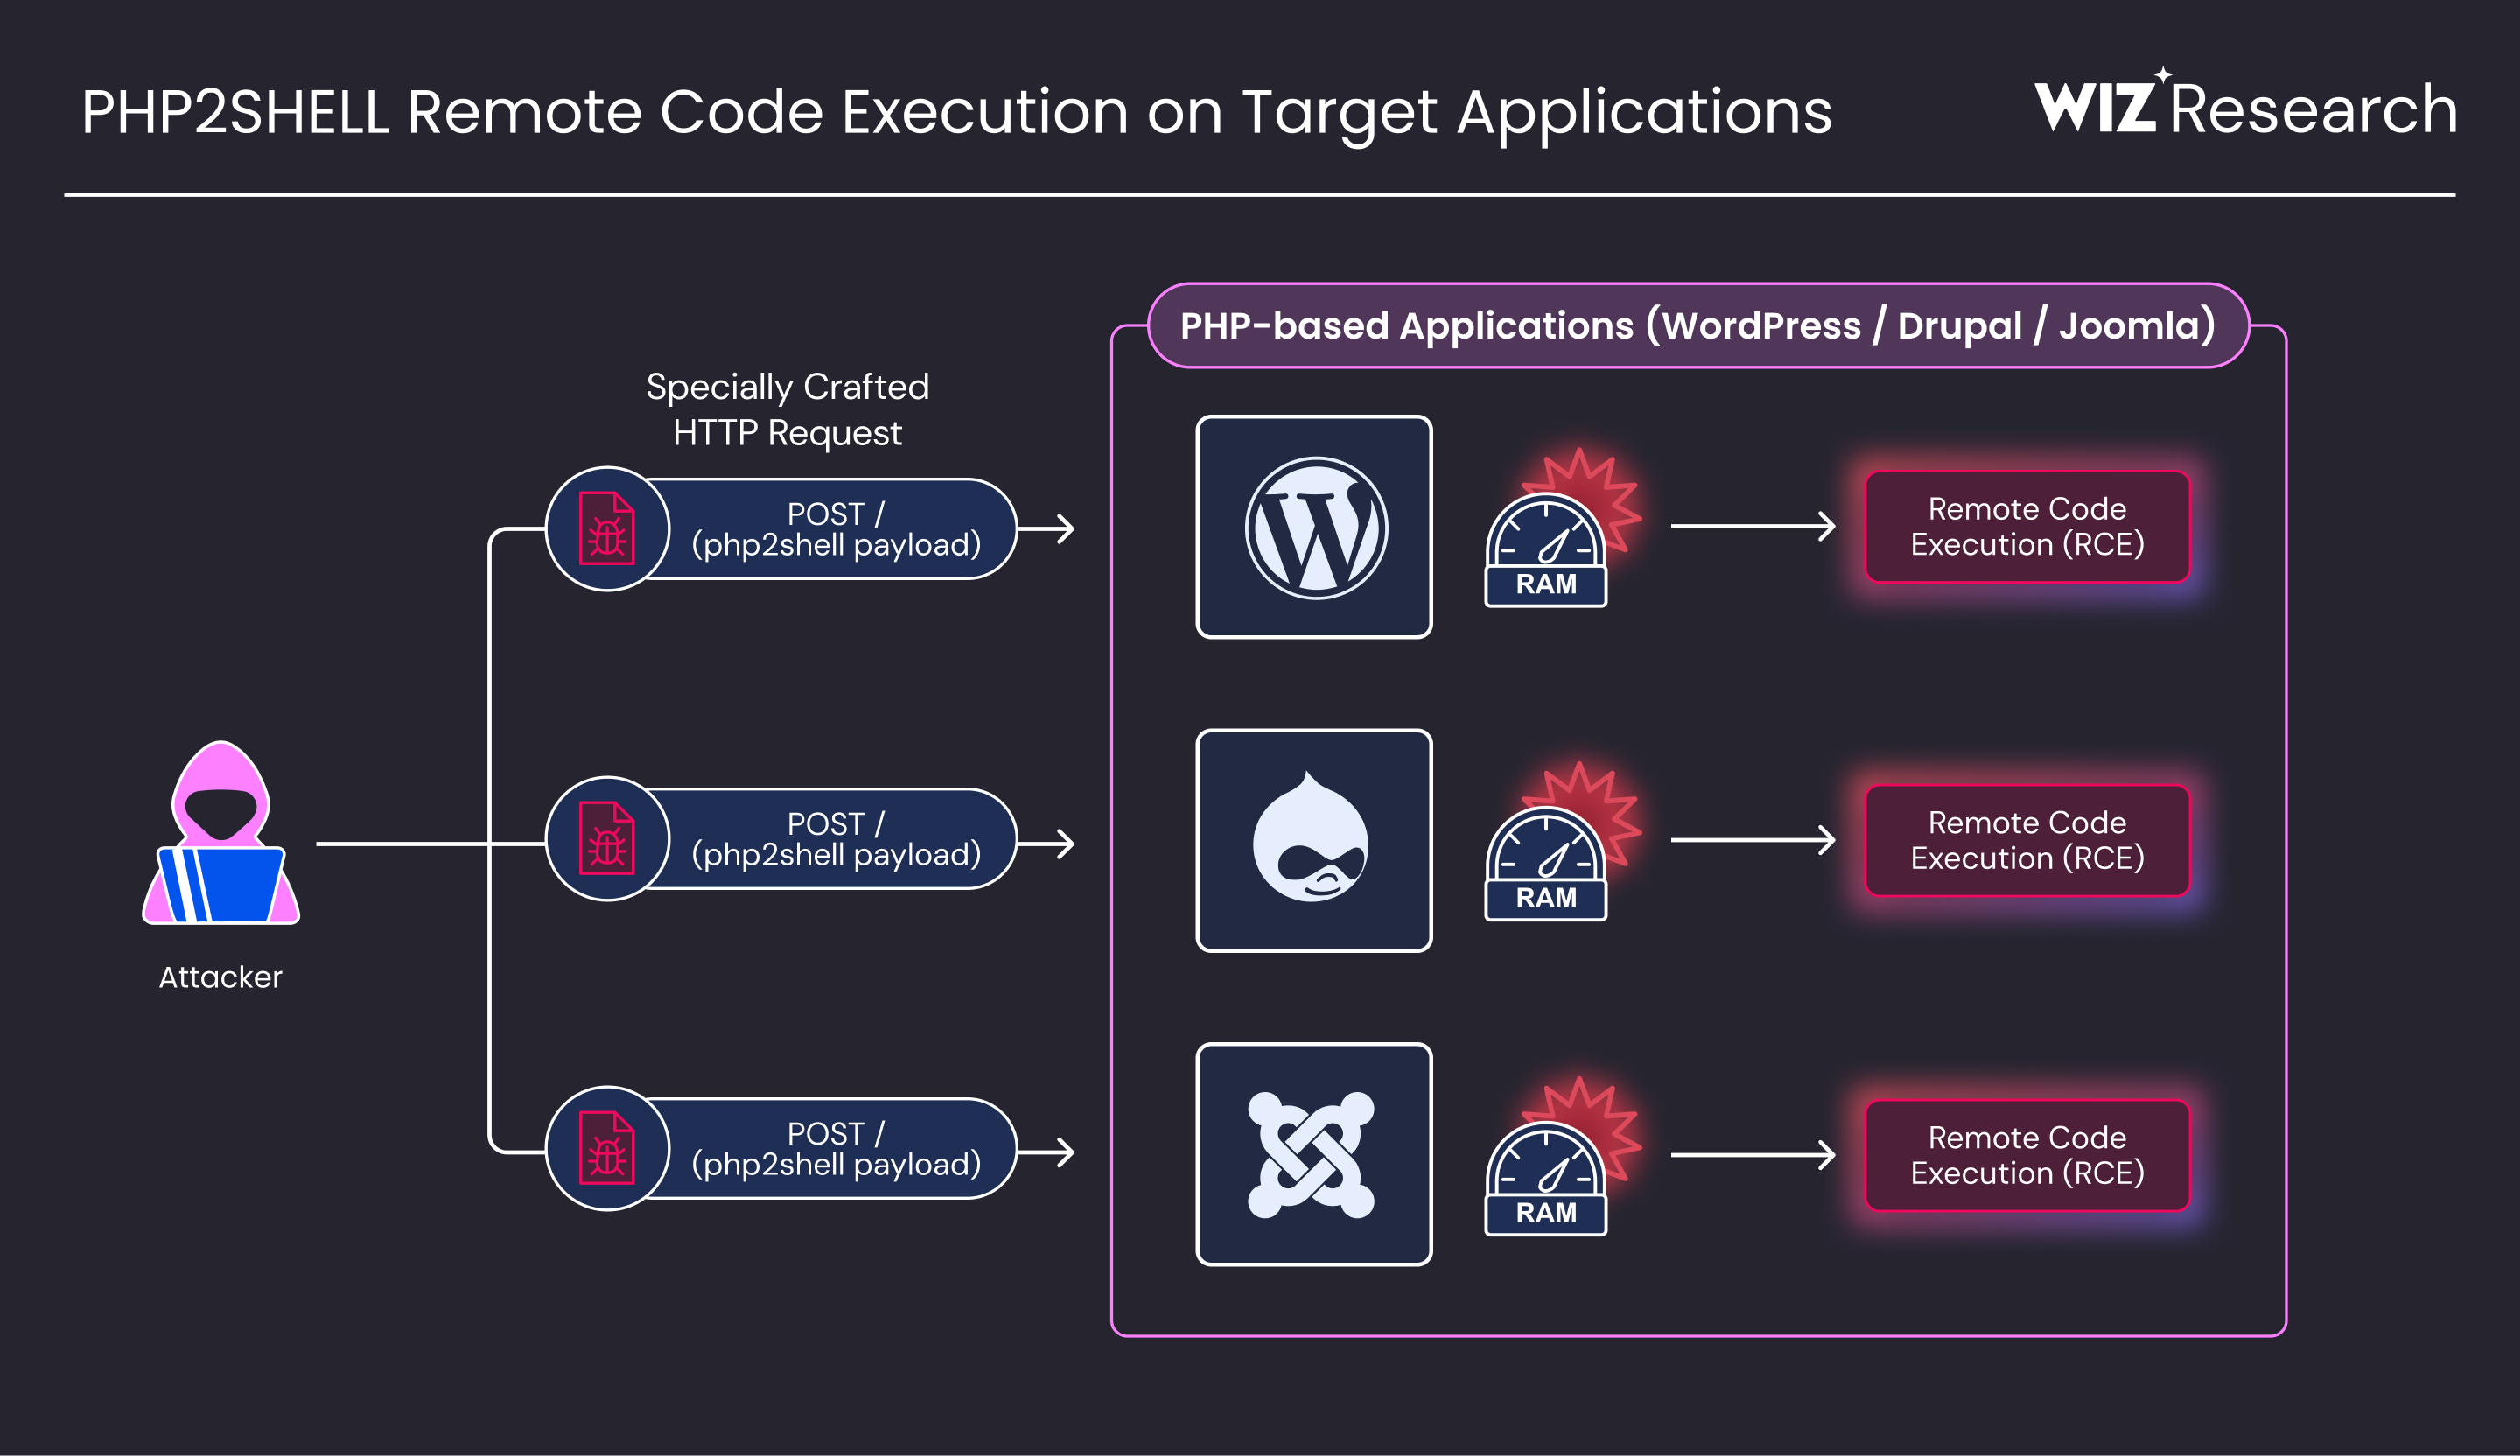
PHP2Shell bukanlah satu serangan tunggal, melainkan gabungan dari dua celah kritis: CVE-2026-109618 (out-of-memory corruption) dan CVE-2026-109619 (stale global state). Keduanya memungkinkan teknik Remote Code Execution (RCE), di mana peretas bisa menjalankan perintah jahat langsung ke jantung server.
Eksperimen "Steal My Bitcoin" yang Mengerikan
Bukti nyata bahaya ini terlihat dalam tantangan "Steal My Bitcoin" yang digelar oleh peneliti keamanan James Pavur. Dalam kompetisi ini, seorang peretas dengan nama samaran KillaBoi berhasil membobol server PHP yang sengaja dibiarkan rentan hanya dalam waktu 19,28 jam.
Meskipun peretasan ini tidak berarti jaringan Bitcoin telah ditembus, keberhasilan mengambil private key dari server tersebut menjadi alarm keras bagi siapa pun yang menyimpan data sensitif di server berbasis PHP.
Dampak Domino terhadap Infrastruktur Kripto dan Investor
Pertanyaannya, seberapa besar risiko ini bagi Anda sebagai investor? Meskipun belum ada laporan CEX besar yang tumbang akibat PHP2Shell, potensi kerusakannya sangat sistemik.
Ancaman pada Payment Gateway dan CEX
Layanan pembayaran kripto yang menggunakan platform seperti WooCommerce sangat rentan. Peretas dapat memanipulasi alamat dompet tujuan atau mencuri data transaksi pelanggan. Di sisi lain, jika sistem internal sebuah bursa (CEX) tersusupi, risiko kebocoran API key dan akses akun menjadi ancaman yang nyata.
Risiko bagi Pengguna DeFi dan Hardware Wallet
Bagi pengguna DeFi, ancaman bisa datang dalam bentuk situs web palsu yang memicu malicious approval, di mana smart contract jahat dapat menguras isi dompet Anda. Sementara untuk pengguna hardware wallet, meskipun kunci tetap aman secara offline, risiko tetap ada jika pengguna terjebak melakukan transaksi pada situs yang telah disusupi malware.
Langkah Mitigasi: Melindungi Aset dari Serangan Siber
Keamanan aset digital adalah tanggung jawab dua arah: penyedia layanan dan pengguna individu.
Untuk Pengelola Infrastruktur dan Website
- Update Segera: Pastikan versi PHP telah diperbarui ke versi aman (seperti PHP 8.2.35 ke atas).
- Gunakan WAF: Aktifkan Web Application Firewall (seperti Cloudflare) sebagai lapisan pertahanan tambahan.
- Audit Keamanan: Lakukan pengecekan rutin terhadap plugin dan aktivitas mencurigakan pada server.
Untuk Trader dan Investor Kripto
- Perkuat Autentikasi: Selalu gunakan Two-Factor Authentication (2FA) berbasis aplikasi, passkey, dan aktifkan fitur withdrawal whitelist.
- Waspada Phishing: Jangan pernah mengklik tautan mencurigakan dari email atau SMS.
- Proteksi Seed Phrase: Jangan pernah membagikan seed phrase atau private key kepada siapa pun dalam kondisi apa pun.
Fenomena Black October 2026 menjadi pengingat keras bahwa dalam dunia kripto, keamanan bukan hanya soal teknologi blockchain, melainkan juga tentang seberapa kuat benteng digital yang melindungi akses menuju aset tersebut.
Disclaimer: Investasi aset kripto mengandung risiko tinggi. Segala keputusan investasi sepenuhnya merupakan tanggung jawab pribadi Anda. Konten ini bersifat informasi dan bukan merupakan ajakan untuk membeli atau menjual aset tertentu. Investasi dan trading kripto aman hanya di porosinformasi.co.id.